SOCとは何か:役割と機能を整理する
SOC(Security Operations Center:セキュリティオペレーションセンター)とは、組織のITインフラ・エンドポイント・ネットワーク・クラウド環境を24時間365日監視し、セキュリティインシデントを検知・分析・対応する専門チームおよびその運用体制を指します。
SOCの主要な機能
1. 継続的な監視(Monitoring)
SIEM(Security Information and Event Management)やEDR(Endpoint Detection and Response)、NDR(Network Detection and Response)などのツールが生成するセキュリティアラートをリアルタイムで監視します。大規模な組織では1日に数百万〜数千万件のセキュリティログが発生しており、その中から本物の脅威を見つけ出す「アラートトリアージ」がSOCの中核業務です。
2. 脅威検知・分析(Detection & Analysis)
不審なアクティビティを検知した際に、それが誤検知(False Positive)か真の脅威(True Positive)かを判断し、攻撃の目的・影響範囲・緊急度を分析します。この判断は経験豊富なセキュリティアナリストの専門知識に依存します。
3. インシデント対応(Incident Response)
真の脅威と判断された場合、封じ込め(Containment)・根絶(Eradication)・復旧(Recovery)の各フェーズを主導または支援します。迅速な初動対応が被害の最小化に直結します。
4. 脅威インテリジェンスの活用(Threat Intelligence)
最新のサイバー脅威情報(IoC:侵害指標、TTP:戦術・技術・手順)を収集・分析し、監視ルールの改善や予防的な対策に活用します。
5. コンプライアンス・レポーティング(Compliance & Reporting)
セキュリティイベントのログ保全・定期レポート作成・監査対応など、規制要件への対応を支援します。PCI DSS・ISO27001・金融庁ガイドラインへの対応において、SOCの存在は重要な要件となる場合があります。
内製SOCの実態:理想と現実のギャップ
「自社でSOCを持てば、最も自社環境に精通したチームがセキュリティを守れる」という考え方は理にかなっています。しかし、実際に内製SOCを立ち上げ・維持しようとすると、いくつかの深刻な課題に直面します。
人件費と採用難の壁
内製SOCを機能させるには、最低でも以下の人員が必要です。
- セキュリティアナリスト(Tier1):アラートトリアージ担当。24時間365日対応には1日3シフト×複数名が必要
- シニアアナリスト(Tier2):高度なインシデント分析・フォレンジック担当
- SOCマネージャー:チーム管理・プロセス改善・経営報告
- 脅威インテリジェンスアナリスト:最新脅威情報の収集・分析
24時間365日の監視体制を内製で維持するためには、最低でも5〜8名程度のセキュリティ専門人材が必要とされています。
日本のサイバーセキュリティ人材不足は深刻で、経済産業省の試算(2022年)では2030年時点で約80万人のIT人材不足が見込まれており、セキュリティ専門人材はその中でも特に希少です。経験のあるSOCアナリストの年収は600万円〜1,000万円以上が相場であり、5〜8名の人件費だけで年間3,000万円〜8,000万円規模の費用が発生します。
スキル維持の困難さ
サイバー脅威の手口は毎日更新されます。新しいマルウェアファミリー、新しい攻撃TTP、新しいCVEをキャッチアップし続けるためには、継続的なトレーニング・資格取得・外部情報収集が必要です。少人数のチームでは、日常業務と並行してスキルを維持することが非常に難しく、陳腐化したルールセット・見逃しの増加につながります。
24時間体制の維持コスト
内製チームで24時間365日の「本当の意味での」監視体制の維持には、深夜・休日のシフト対応、法定休暇の確保、急病・退職時の対応が伴い、採用・育成・労務管理の観点から極めてコストと手間がかかります。
高い離職リスク
SOCアナリストは精神的・知識的負荷が高い職種です。「SOCアナリストの燃え尽き(Burnout)」は世界的に知られた問題であり、優秀なアナリストほど転職市場での価値が高く、離職リスクが高いという逆説があります。退職によるノウハウの流出と再採用コストは、内製SOCの継続的な悩みの種です。
外部SOCのメリットとデメリット
メリット
コスト効率
外部SOCは多数のクライアントに対してコストを分散できるため、同等水準の監視機能を内製より低コストで提供できます。初期の設備投資(SIEMライセンス・ハードウェア・ネットワーク等)も不要です。
即時の24時間365日対応
ベンダーはすでに複数シフトのアナリストチームを保有しているため、契約から比較的短期間で24時間監視体制を実現できます。内製で同水準の体制を構築するには通常1〜2年以上かかります。
最新の脅威インテリジェンス
複数の顧客環境を監視することで、新種の攻撃パターンを早期に把握できるクロスオーバー型の脅威インテリジェンスが強みです。国内外の最新インシデント情報を迅速に自社ルールに反映できます。
専門人材の継続的なスキル維持
大手SOCベンダーは社内での継続的なトレーニング・認定資格取得・研究活動を制度化しており、個別採用より高水準の専門性を維持しやすい環境があります。
デメリット
自社環境の理解に時間がかかる
外部ベンダーは初期に自社のシステム構成・業務フロー・正常な通信パターンを理解するためのオンボーディング期間が必要です。この期間の誤検知・見逃しリスクは内製より高い場合があります。
カスタマイズの限界
自社独自のシステム・業界特有の脅威パターン・社内のセキュリティポリシーに合わせた細かいルールチューニングは、外部ベンダーには対応が難しいことがあります。
機密情報の外部流出リスク
ログデータ・通信データをベンダーに送信することになるため、機密性の高い情報を扱う組織ではデータの取り扱いについて慎重な契約設計が必要です。
ベンダー依存リスク
長期間の委託によりノウハウが社内に蓄積されず、ベンダー切り替えが困難になるロックインリスクがあります。また、ベンダー自身がサイバー攻撃の被害を受けた場合のリスクも考慮が必要です。
ハイブリッドSOCという第三の選択肢
内製と外部委託はゼロサムではありません。多くの実務では、両者の長所を組み合わせたハイブリッドSOCが現実的な解として選択されています。
ハイブリッドSOCの典型的な構成例
自社担当領域
- セキュリティ戦略の策定と経営報告
- 自社システムのアーキテクチャ設計・ルールのカスタマイズ指示
- インシデント発生時の意思決定・社内調整(広報・法務・経営陣への報告等)
- 社員への教育・啓発活動
外部ベンダー担当領域
- 24時間365日のアラート監視・トリアージ
- 初期分析レポートの作成
- 重大インシデント発生時の対応支援(フォレンジック含む)
- 脅威インテリジェンスの提供
この構成であれば、社内には1〜3名程度のセキュリティ担当者(SOCマネージャー相当)を置くだけで機能し、コストを大幅に抑えながら実質的な24時間体制を実現できます。
3つのモデルが向いている企業像
完全外部委託が向いている企業
- 規模:中堅企業(従業員500〜2,000名程度)
- 特徴:専任のセキュリティ担当者が1〜2名しかおらず、SOC専任チームの組成が現実的でない
- 目的:最低限の監視体制を迅速かつコスト効率よく構築したい
- 業種:製造業・物流・小売など、IT部門のリソースが限られる業種
ハイブリッドSOCが向いている企業
- 規模:大手企業(従業員2,000〜10,000名程度)
- 特徴:セキュリティ専任担当者が複数名おり、戦略立案・調整は自社でやりたいが、24時間監視の人員は確保できない
- 目的:コストと自社コントロールのバランスを取りたい
- 業種:金融・通信・製造大手など、業界固有のリスク対応が必要な業種
内製SOCが向いている企業
- 規模:大企業・グループ会社(従業員10,000名以上)または金融・官公庁など高度な機密性が求められる業種
- 特徴:専任チームの組成・維持に必要な予算と採用力がある、または外部委託が難しい規制環境にある
- 目的:自社環境への深い理解と高度なカスタマイズ対応、ノウハウの内部蓄積
- 業種:金融機関・防衛関連・通信キャリア・ナショナルインフラ事業者
費用比較:内製・外部・ハイブリッドの年間コスト
以下はあくまでも参考水準であり、組織規模・監視対象の範囲・サービスレベルによって大きく変動します。
モデル | 年間費用の目安 | 主なコスト要素 |
|---|---|---|
内製SOC | 年間5,000万円〜数億円 | 人件費(5〜8名)・SIEMライセンス・ハードウェア・トレーニング費用等 |
完全外部委託(中規模) | 年間500万円〜3,000万円 | SOCサービス月額費用・ログ転送・オンボーディング初期費用等 |
ハイブリッドSOC | 年間1,000万円〜5,000万円 | 社内担当者1〜3名の人件費 + 外部SOCサービス費用 |
内製SOCの費用には、SIEMプラットフォーム(Splunk・Microsoft Sentinel等)のライセンス費用だけで年間数百万円〜数千万円が必要な場合があり、さらにEDR・NDR等のセキュリティツール群のライセンスも加算されます。初期構築費用(設計・構築・チューニング)まで含めると、スタートアップコストだけで数千万円規模になることも珍しくありません。
SOC外注の形態別 費用相場・比較【2026年版】
SOCの外注先は提供形態によって費用構造が大きく異なります。以下は国内主要ベンダーの実勢価格帯(2026年時点)です。
サービス形態 | 特徴 | 月額費用目安 | 初期費用目安 | 向いている企業 |
|---|---|---|---|---|
マネージドSIEM | ログ収集・監視のみ。アナリスト対応は限定的 | 30〜80万円 | 50〜200万円 | 監視ツール運用コストを削減したい中小企業 |
MDR(マネージド・ディテクション&レスポンス) | 24時間監視+アナリストによる一次対応まで | 80〜200万円 | 100〜300万円 | セキュリティ専門人材が不足している中堅企業 |
フルアウトソーシングSOC | 監視・検知・対応・報告を一括委託。SLA保証あり | 150〜400万円 | 300万円〜 | インシデント対応能力をゼロから構築したい企業 |
ハイブリッドSOC | 社内チームとベンダーが役割分担 | 50〜150万円 | 100〜200万円 | 若干のセキュリティ人材がいる企業 |
参考(内製との比較):内製SOCはアナリスト6〜8名体制で年間人件費5,000〜8,000万円以上、初期ツール導入費2,000〜5,000万円程度が目安です(詳細は前掲「費用比較」を参照)。
SOC外注vs内製:5年間の総費用比較
費用区分 | 外注SOC(MDRモデル) | 内製SOC(6名体制) |
|---|---|---|
人件費(年間) | 0円(委託費に含む) | 6,000〜9,600万円(@1,000〜1,600万円×6名) |
ツール費用(SIEM/EDR等) | 0〜200万円/年(オプション) | 1,000〜3,000万円/年 |
初期構築費用 | 100〜300万円 | 2,000〜5,000万円 |
教育・資格取得費 | 0円 | 200〜500万円/年 |
5年間総費用(目安) | 8,500〜13,500万円 | 4億〜6億円以上 |
重要なのは「外注が必ず安い」のではなく、自社のセキュリティ成熟度と脅威モデルに合った選択をすることです。機密情報を外部に出せない業種(国防・金融規制・インフラ等)では内製化が必須となる場合もあります。
外部SOCベンダー選定のチェックポイント(8項目)
外部SOCベンダーを選ぶ際は、以下の観点で評価することを推奨します。
1. アナリストのスキルレベルと人員体制
Tier1/Tier2/Tier3のアナリスト構成、24時間体制の実態(国内対応か海外拠点による夜間対応か)、アナリストの平均経験年数・保有資格(CISSP・GCIH・CEH等)を確認してください。
2. SLAの内容
初動確認(初期アラート確認)から担当者への連絡・エスカレーションまでの応答時間をSLAで明確化しているか確認します。「重大インシデント発生から15分以内に連絡」程度のSLAが一般的です。
3. 日本語対応と国内法規制への精通
個人情報保護委員会への報告対応、業種別ガイドライン(金融庁・医療機関向け等)への対応経験を確認してください。外資系ベンダーの場合、日本語サポートの質と国内法規制への理解度は特に重要です。
4. 使用するSIEMと連携可能なツール群
自社が使用しているEDR・ファイアウォール・クラウドサービスとの連携実績を確認します。主要なセキュリティツールへのコネクタ(Connector)の豊富さと、カスタムインテグレーションへの対応可否も重要です。
5. インシデント対応支援の範囲
「監視・通知だけ」か「対応まで支援する」かはベンダーによって大きく異なります。フォレンジック調査・証拠保全・テイクダウン対応・法的対応支援まで含むかどうかを事前に確認してください。
6. ベンダー自身のセキュリティ体制
自社のログデータを預けるベンダーのセキュリティ水準は、自社のセキュリティの一部です。ISO27001認証・SOC2 Type II レポート・クラウドセキュリティ(CSA STAR等)への対応状況を確認してください。
7. 契約解除・データ返却条件
長期契約の途中解除条件、契約終了時のデータ返却・消去条件、ベンダー切り替え時の移行支援の有無を契約書で確認してください。
8. レポートの質と改善提案
月次・週次レポートのサンプルを取り寄せ、検知状況の可視化だけでなく具体的な改善提案(推奨対応・チューニング提案)が含まれるかを確認します。経営層向けエグゼクティブサマリーの有無も評価ポイントです。
国内SOCサービスの比較で見落としやすい3つの確認点
前節の8項目に加えて、国内ベンダーの提案書を並べたときに差が見えにくい点が3つあります。いずれも契約後に「そのはずではなかった」となりやすい項目です。
1つ目は監視範囲の粒度です。クラウド(AWS・Azure・Google Cloud)、SaaS(Microsoft 365・Salesforce など)、OT/ICS ネットワークが対象に入るかは、提案書の「24時間365日監視」という言葉からは判断できません。SoW(作業範囲記述書)に「AWSアカウント○個の CloudTrail・VPCフローログ・GuardDuty アラートを収集・監視する」という粒度で書かせて初めて比較できます。
2つ目は SLA の数字と実績の差です。「検知後15分以内にエスカレーション」という SLA は平均値であることが多く、深夜帯や休日の実態は別です。直近12か月の MTTD(検知までの時間)と MTTR(対応完了までの時間)を、時間帯別・曜日別に書面で提示させてください。金融機関や重要インフラでは MTTD 15分以内・MTTR 1時間以内が求められる場面が増えています。
3つ目は変化への追従と出口です。M&A による監視対象の追加、クラウド移行、新しい SaaS の導入に契約変更なしで対応できるか。逆に解約時には、蓄積したログ・検知ルール・プレイブックをどの形式で、いつまでに、いくらで返すか。長期契約ほど、この入口と出口の条件が総費用を左右します。
SOCサービス導入の失敗事例6選と回避策
国内企業の導入で実際に起きたつまずきを、原因と回避策の形で整理しました。共通するのは、契約前に「実態」を確認せず「表現」を信じてしまったことです。
失敗のパターン | 何が起きたか | 回避策 |
|---|---|---|
アラート過多で形骸化 | 初期チューニング不足で月10万件超のアラートが発生し、重要なインシデントを見落とした | 本番前のチューニング期間(1〜3か月)を契約に明記し、誤検知率の削減目標を KPI にする |
SLA の数字だけを信じた | 「15分以内」の SLA でも深夜のアラートが翌朝まで放置された | MTTD・MTTR の実績を時間帯別に書面で提示させ、未達時の減額・解約条項を入れる |
監視範囲の穴 | クラウド環境が対象と思っていたが契約はオンプレミスのみで、クラウドからの侵害を検知できなかった | SoW に環境・ログソース・エンドポイント数を列挙させる |
アナリスト不在 | 実態は SIEM の自動アラートをメール転送するだけで、人のトリアージは平日日中のみだった | 「深夜2時のアラートを誰が何分以内に初動するか」をプロセスで説明させる |
自社側の役割が未定義 | エスカレーション連絡を受けても、誰が判断し封じ込めるかが決まっておらず対応が遅れた | 導入と同時に自社のインシデント対応フローを整備し、年1回はベンダーを含めた机上演習を行う |
ベンダーロックイン | 更新時の乗り換えで、独自形式のログや検知ルールを移せず移行費用が見積もりの5倍になった | データエクスポートの形式・期間・費用を契約書で保証させ、ルールセットの文書を定期的に共有させる |
失敗事例の多くは、前節の8項目とこの節の3つの確認点を契約前に書面で確認していれば防げたものです。
MDR(Managed Detection and Response)との違い
SOCサービスと混同されやすい用語として「MDR(Managed Detection and Response)」があります。両者の違いを整理します。
従来型MSSP/SOCは主に「監視・通知・アドバイス」を提供し、実際のインシデント対応(封じ込め・駆除)は自社IT部門が行うモデルです。アラートを受け取った後の対応は顧客側の責任となります。
MDRは「検知」だけでなく「対応(Response)」まで含み、ベンダーが直接エンドポイントへの隔離・プロセス停止・脅威の駆除まで実行することができます。EDRのエージェント経由でリモートから対応アクションを実行するため、自社IT部門の稼働を最小化できます。
現在では境界が曖昧になっており、多くのSOCベンダーがMDR機能を内包したサービスを提供しています。サービス選定時は「何まで対応してもらえるか」を具体的に確認することが重要です。
【関連記事】ランサムウェア等への具体的な対応体制については「ランサムウェアの侵入経路ランキングと企業が今すぐやるべき5つの対策」もあわせてご覧ください。
SOC外注化の意思決定フレームワーク
判断軸 | 外注SOC推奨 | 内製SOC推奨 |
|---|---|---|
セキュリティ人材 | 専門人材の採用・育成が困難 | 既に複数名の専門人材がいる |
予算規模 | 年間予算3,000万円未満 | 年間予算1億円以上確保可能 |
24時間対応 | シフト要員確保が難しい | セキュリティ専門シフト体制が組める |
機密情報の取り扱い | 外部委託でも問題ない | 規制・契約上、外部委託不可 |
導入スピード | 3〜6ヶ月以内に監視体制が必要 | 1〜2年の体制構築期間が確保できる |
FAQ
Q1. SOCとCSIRT(シーサート)はどう違いますか?
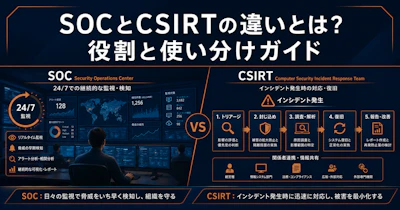
A. SOCは「継続的な監視・検知・初動対応」を担う常設の運用チームです。CSIRT(Computer Security Incident Response Team)は「インシデント対応の調整・コーディネーション」を担うチームで、必ずしも24時間常駐するわけではありません。多くの組織では、SOCが日常の監視・検知を担い、重大インシデント時にはCSIRTが対応の指揮を取るという連携体制を取っています。
Q2. クラウドファーストの環境でもSOCは有効ですか?
A. AWS・Azure・GCPなどのクラウド環境でも、SOCは非常に有効です。クラウドのアクティビティログ(CloudTrail・Azure Monitor等)やセキュリティサービス(AWS GuardDuty等)をSIEMに連携することで、クラウド環境の脅威検知が可能です。むしろクラウド移行を進める組織ほど、設定ミス・過剰な権限付与などのクラウド固有リスクへの監視が重要になります。
Q3. 中小企業でもSOCは必要ですか?コストが心配です。
A. 中小企業でも監視体制は必要ですが、フルスケールのSOCは費用対効果が合わないことが多いです。EDRの導入とMDRサービスの組み合わせから始め、段階的に監視範囲を広げることを推奨します。月数十万円からのマネージドEDR+アラート監視サービスは存在しており、まずはご相談ください。
Q4. 外部SOCを使うと、自社のログデータが漏洩するリスクはありますか?
A. 信頼できるベンダーであれば、適切なデータ保護措置(暗号化・アクセス制御・監査ログ)が施されています。ISO27001・SOC2 Type II 等の認証を取得しているベンダーを選び、データ処理委託契約書でデータの取り扱い範囲・保持期間・返却・削除条件を明確化することが重要です。
Q5. SOCを外部委託した場合、社内のセキュリティ人材は不要になりますか?
A. 不要にはなりません。外部SOCからのアラート・エスカレーションを受け取り、社内での意思決定・対応調整を行うための「SOCオーナー」として機能できる担当者が社内に1〜2名は必要です。また、ベンダーへの要件伝達・契約管理・社内報告をできる人材が必要です。外部委託はセキュリティ人材をゼロにするためではなく、少ない人員で高い水準の体制を実現するためのものです。
Q6. SOC導入後、実際にインシデントが検知される頻度はどれくらいですか?
A. 組織の規模・システム構成・業種によって大きく異なりますが、一般的に導入後に「誤検知を含むアラート」は大量に発生します。チューニングを経て真の脅威に関連するアラートが絞り込まれていきますが、多くの企業では導入後3〜6ヶ月でアラート品質が安定してきます。年間で見ると、本物のセキュリティインシデント(要調査レベル)が数件〜数十件検知されることは珍しくありません。
Q7. SOC導入の効果をどうやって経営層に説明すればよいですか?
A. KPIとして「平均検知時間(MTTD:Mean Time to Detect)」と「平均対応時間(MTTR:Mean Time to Respond)」を定点計測し、SOC導入前後の変化を示すことが有効です。また、「今期XX件の不審通信を検知し、そのうちXX件を封じ込めた」という具体的な数値レポートを定期的に経営層に提示することで、投資対効果を可視化できます。
SOCの検知能力を継続的に検証する手段として、BAS(侵害シミュレーション)を組み合わせるアプローチが増えています。SOC運用と並行してBASでカバレッジを定量評価することで、検知漏れの早期発見・改善サイクルを確立できます。
AEVUSのSOCサービスの特徴
AEVUSのSOCサービスは、ヴィルデザイン株式会社の高度なセキュリティ専門知識を基盤に、以下の特徴を持つマネージドSOCサービスを提供しています。
Yahoo! JAPAN・Nikon・三井住友カードなどの大規模組織への導入実績を持つAEVUSが、中堅〜大企業向けに最適化されたSOCサービスを設計しています。ペネトレーションテスト・脆弱性診断・ダークウェブ監視との統合により、「攻撃者視点で弱点を発見しながら、リアルタイムで監視・対応する」一気通貫のセキュリティ体制を提供します。
【関連記事】ダークウェブ上の情報漏洩監視との組み合わせについては「ダークウェブ監視サービスの選び方と費用相場【2026年版】」もあわせてご覧ください。
まとめ
SOCの内製・外部委託・ハイブリッドの3モデルには、それぞれ明確なメリット・デメリットがあります。選択の基準は「コスト」だけでなく、「自社のセキュリティ成熟度」「利用可能な人材」「業種・規制環境」「スピード感」をあわせて判断する必要があります。
多くの日本企業において現実的な選択肢は、以下のとおりです。
- 中堅企業(〜2,000名規模):完全外部委託(MDR込み)からスタート
- 大手企業(2,000〜10,000名規模):ハイブリッドSOCで社内担当者と外部ベンダーを組み合わせ
- 大企業・金融等(10,000名超または高度規制業種):内製SOCまたは大規模ハイブリッドSOC
外部SOCを選ぶ場合は、アナリストの質・SLAの明確さ・日本語対応・連携ツール・インシデント対応範囲・ベンダー自身のセキュリティ水準・契約解除条件・レポートの質の8つのチェックポイントで評価することを推奨します。
AEVUSでは、お客様の規模・業種・セキュリティ成熟度に合わせたSOC体制の設計から運用まで、一貫してサポートいたします。まずは現状のセキュリティ体制の棚卸しからご相談ください。