大学・教育機関のサイバー攻撃事例【2026年版】大阪公立大・東京科学大・関西国際大など被害と対策
大阪公立大学のランサムウェアで全授業が1週間休講、入試の期限も延長に。2026年に公表された大学・教育機関の事例16件を時系列で整理し、全学停止型の出現・委託先経由の大量漏えい・覆る「流出なし」・多要素認証のすき間という4つの傾向と、優先すべき対策をまとめました。

27件の記事があります。
大阪公立大学のランサムウェアで全授業が1週間休講、入試の期限も延長に。2026年に公表された大学・教育機関の事例16件を時系列で整理し、全学停止型の出現・委託先経由の大量漏えい・覆る「流出なし」・多要素認証のすき間という4つの傾向と、優先すべき対策をまとめました。
焼肉きんぐ公式アプリの会員情報10,788,963件(登録数の99.8%)が漏えい。何が漏れて何が漏れていないのか、利用者が気をつけることを公式発表だけで整理し、タイムズカー・セイコーマートなど9月下旬から続く会員アプリ流出と比べて企業が学ぶ4つの教訓をまとめました。
2026年9月に公表された国内インシデントを、各社の公表資料で照合して整理したレポートです。タイムズカー・Gyazo・ムラウチドットコム・セイコーマートなど消費者向けサービスの会員情報の大量流出、VPN機器や認証情報の悪用による侵入、委託先を経由した被害の広がりを取り上げ、10月に確認すべき対策をまとめます。
2026年9月に公表されたタイムズカーの不正アクセスを公式発表だけで整理。約660万件(退会者・入会未完了者を含む)、運転免許証画像を含む本人確認書類、検知から22時間で遮断・3日後に第2報という時系列と、企業が自社に置き換えて確認すべき5つの教訓をまとめました。
2026年に公表された保険・銀行・証券・貸金の被害を時系列で整理。アフラックの約440万人、阿波銀行のテスト環境、証券口座乗っ取りの金融庁月別集計から、正規の経路によるなりすましという共通の入口と、フィッシング耐性のある多要素認証を軸にした優先対策をまとめました。
2026年に公表されたECサイト・小売の被害を、決済ページ改ざん(カード情報)・アカウント乗っ取り(会員情報)・ランサムウェア(店舗とECの同時停止)・基盤側の侵害の4つの型に分けて整理。検知の起点と公表までの日数、ガイドライン6.1版が求める対策をまとめました。
2026年8月に公表された国内インシデントを一次情報で照合し、9月に確認すべき論点を整理したレポートです。ホスティングやECの基盤そのものが侵害されて利用企業の顧客情報に波及した事案、予約・ECシステムから氏名・電話番号・メールアドレスが大量に流出した事案、発覚から公表まで数か月を要した事案を取り上げ、推奨対策をまとめます。
2026年に公表された病院のランサムウェア被害を時系列で整理。武蔵小杉病院の約13万人漏えい、白梅豊岡病院の電子カルテ停止、市立奈良病院の救急停止から、共通する侵入口(VPN)と優先対策をまとめました。
2026年に公表された国内製造業のサイバー攻撃事例を時系列で整理。ニチレイの物流停止、アサヒの被害額、村田製作所の漏えいなどから、共通する侵入口と製造業が優先すべき対策をまとめました。
2026年8月に警戒すべきサイバー攻撃の動向をまとめたレポートです。IPAが7月30日に公表した夏休みの注意喚起を軸に、VPN機器などを侵入口とするネットワーク貫通型攻撃とORB化(自組織が加害側の踏み台になるリスク)、漏えいしたメールアカウントがなりすましフィッシングへ転用される二次被害、取引先約5,000社へ波及した食品物流の事業停止事例を取り上げ、推奨対策を整理します。
2026年のランサムウェアはEDRを無力化してから暗号化・データ窃取に進みます。BYOVD(脆弱ドライバ悪用)・EDRキラー・アンフック・LOLBins・資格情報悪用など攻撃者が使うEDR回避の代表的手口を防御側視点で整理し、企業が取るべき現実的な多層防御と検証方法を解説します。
2026年7月に観測されたサイバー攻撃の最新動向をまとめたレポートです。暗号化を伴わないデータ窃取型恐喝への移行、AIによる攻撃速度の圧縮とエージェント型ランサムウェアの萌芽、正規フローを悪用するデバイスコード・フィッシングなど、中堅企業が今月特に警戒すべき脅威と推奨対策を解説します。
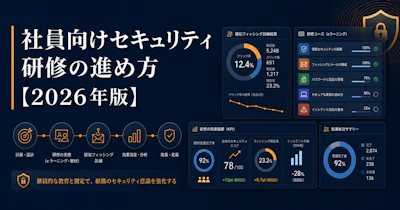
社員向け情報セキュリティ研修の設計・実施・効果測定の方法を解説。集合研修・eラーニング・標的型メール訓練の費用相場と、研修内容の選び方・KPI設定まで2026年版でまとめました。
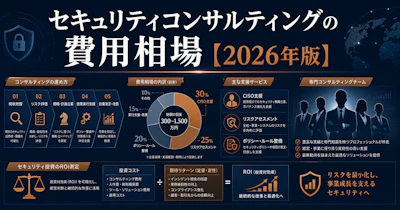
セキュリティコンサルティングの費用相場をサービス種別(CISO支援・ポリシー策定・リスクアセスメント・インシデント対応)別に解説。月次顧問型・スポット型の目安と、費用対効果の考え方もまとめました。
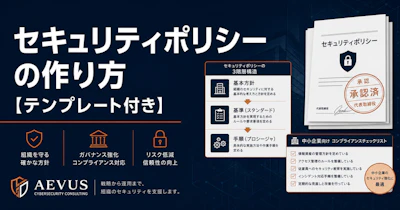
情報セキュリティポリシーの作り方を中小企業向けに解説。基本方針・対策基準・実施手順の3層構造、必須記載事項、策定の手順、運用・見直しのポイントまでテンプレート付きで紹介します。
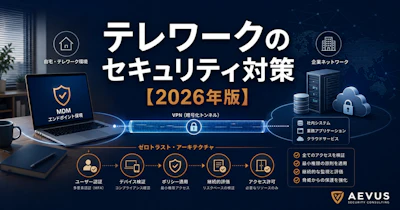
テレワーク・ハイブリッドワーク環境のセキュリティリスクと、企業が整備すべき10の対策を解説。VPN・ゼロトラスト・MDM・エンドポイント保護・社員教育まで2026年版でまとめました。
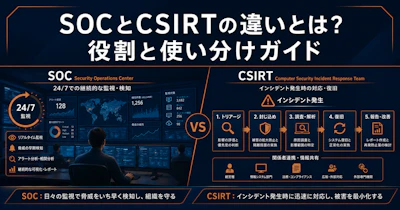
SOC(セキュリティオペレーションセンター)とCSIRT(インシデント対応チーム)の役割・機能・構築コストの違いを解説。自社に必要なのはどちらか、内製・外部委託の選び方もまとめました。
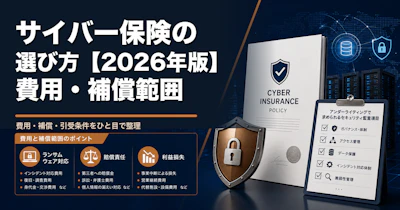
サイバー保険の補償範囲(事故対応費用・賠償責任・利益損失)と2026年の費用相場を解説。加入前に確認すべきセキュリティ要件・免責事項・保険会社の選び方をまとめました。
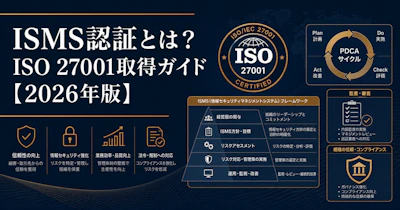
ISMS(ISO/IEC 27001)認証の概要・取得メリット・審査の流れ・費用相場・期間を完全解説。中堅〜大手企業の情報セキュリティ担当者向けに、認証取得ステップと注意点を2026年版でまとめました。
製造業のOTセキュリティ対策費用を脆弱性診断・コンサルティング・SOC・IEC 62443認証別に解説。中小〜大手製造業の予算感と、IPA・経産省の補助金・支援制度も紹介します。
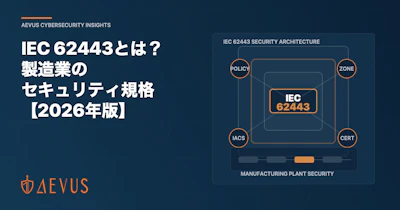
IEC 62443(産業用制御システムセキュリティの国際規格)の体系・各シリーズの役割・認証取得ステップを解説。製造業・産業機器メーカーが対応すべき優先規格と費用目安、経産省ガイドラインとの対応関係を紹介します。
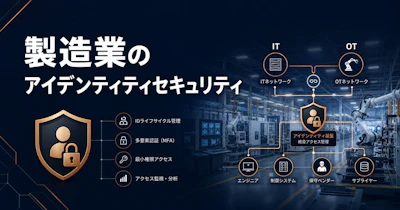
製造業を標的にしたサイバー攻撃が急増する中、OT/IT統合環境特有のアイデンティティリスクへの対応が急務です。工場フロアの共有アカウント問題からサプライチェーンアクセス管理まで、製造業CISOが知るべき実践的なセキュリティ対策を解説します。
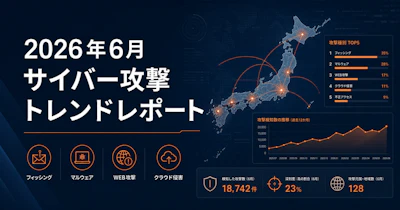
2026年6月に観測されたサイバー攻撃の最新動向をまとめたレポートです。クラウドサービスを狙ったID窃取攻撃の急増、AIを悪用したディープフェイク音声による経営幹部詐欺(BEC 2.0)、Linuxサーバーを標的にしたランサムウェアの増加など、中堅企業が今月特に警戒すべき脅威と推奨対策を解説します。
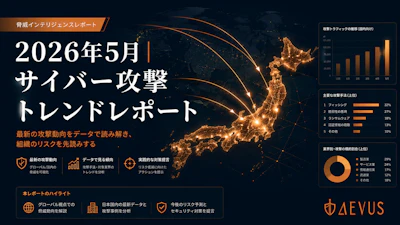
2026年5月に観測されたサイバー攻撃の主要トレンド3つ(生成AIフィッシング・多重恐喝ランサムウェア・サプライチェーン経由侵害)と、業界別に注目すべき脅威・推奨対策をまとめた月次レポートです。
製造業はランサムウェア被害が最も多い業種のひとつです。ITとOT(工場制御システム)の融合が進む中、レガシー設備・リモートメンテナンス・サプライチェーンの脆弱性をどう対処すべきか、基本対策から規格対応まで詳しく解説します。
SBOM(ソフトウェア部品表)の定義から、Log4Shell事例・経産省ガイド・EU CRA・国際ガイダンスまで。製造業・IoT・組み込みソフトウェア企業の担当者向けに、今すぐ始めるべき対応方法を解説します。
IPA10大脅威2026でAI悪用リスクが初の3位ランクイン。精巧化したフィッシング・ディープフェイク詐欺・多態型マルウェアなど、AIが変えた5大攻撃と、防御側のAI活用法・実践的な5つの対策を経営層・CISO・セキュリティ責任者向けにわかりやすく解説します。