「EDR・XDR・MDRの違いがわからない」問題を解決する
「ランサムウェア対策にEDRが必要と言われたが、XDRやMDRとの違いがわからない。どれを選べばいいのか…」という声はセキュリティ担当者から頻繁に聞かれます。
これらの用語は機能が似ているだけでなく、ベンダーによって定義が微妙に異なるため、余計に混乱しやすい状態です。本記事では、EDR・XDR・MDRそれぞれの機能・違い・主要製品の特徴・選び方のポイントを整理します。
まず整理:EPP・EDR・XDR・MDRの違い
セキュリティ製品の略語を整理するには、「検知・対応の範囲がどこまでか」という軸で考えると理解しやすくなります。
製品カテゴリ | 主な対象 | 主な機能 | 特徴 |
|---|---|---|---|
EPP(Endpoint Protection Platform) | エンドポイント(PC・サーバー) | マルウェア防止・既知脅威のブロック | 従来型アンチウイルスの進化版。既知の脅威に強い |
EDR(Endpoint Detection and Response) | エンドポイント | 未知脅威の検知・挙動分析・フォレンジック・隔離 | 端末上で起きていることを詳細に記録・分析 |
XDR(Extended Detection and Response) | エンドポイント+ネットワーク+クラウド+メール | 複数データソースの横断分析・統合対応 | EDRをネットワーク・クラウドに拡張した統合型 |
MDR(Managed Detection and Response) | XDRと同等(マネージドサービス) | XDRの機能+SOCアナリストによる24/7監視・対応 | ベンダーが運用まで担うアウトソーシング型 |
簡単な覚え方
- EPP: 門番(既知の敵を入り口で止める)
- EDR: 監視カメラ(端末内で起きていることをすべて記録する)
- XDR: 統合監視センター(端末・ネットワーク・クラウドを一元的に監視する)
- MDR: 監視センター+警備員常駐(XDRの仕組みに24/7の専門家を追加する)
EDRとは:エンドポイントの「行動記録係」
EDR(Endpoint Detection and Response)は、PC・サーバー・スマートフォンなどのエンドポイントにエージェントをインストールし、そのデバイス上で起きるすべての挙動を記録・分析するソフトウェアです。
EDRの主な機能
- リアルタイム挙動監視: ファイルの作成・プロセスの実行・レジストリ変更・ネットワーク通信をすべて記録
- 脅威ハンティング: 記録したテレメトリデータを分析して未知の脅威を発見
- アラート・可視化: 不審な挙動を検知したらアラートを発出し、攻撃タイムラインを可視化
- インシデント対応: 感染端末を自動隔離、プロセスの強制終了、ファイル削除
- フォレンジック: 攻撃の全体像を追跡・証拠保全
EDRが解決する問題
従来型アンチウイルス(EPP)は、既知のマルウェアのシグネチャ(特徴)に一致するものをブロックします。しかし、ファイルレスマルウェア(メモリ上だけで動作する)・ゼロデイ攻撃・正規ツールを悪用した攻撃(Living off the Land: LotL)はシグネチャ検知では検知できません。EDRはこうした「見えない攻撃」を行動パターンで検知するために設計されています。
XDRとは:EDRの「視野を広げた」統合プラットフォーム
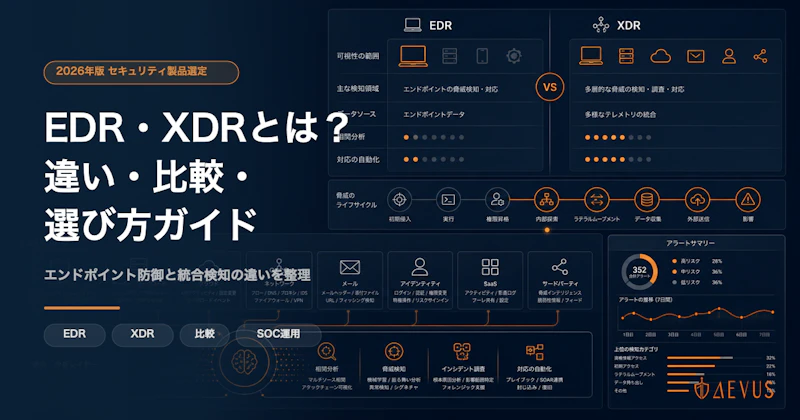
XDR(Extended Detection and Response)は、EDRが扱うエンドポイントデータに加えて、ネットワーク・クラウド・メール・Active Directory/Entra IDなど複数のデータソースを横断的に分析します。
XDRがEDRより優れている点
例: 攻撃者がフィッシングメールでマルウェアを送り、感染端末からクラウドストレージに不正アクセスし、データを外部に送信するというシナリオを考えます。
- EDRのみ: 感染端末での不審プロセスは検知できるが、メールの受信→クラウドへの不正アクセスという全体の攻撃ストーリーは見えにくい
- XDR: メール受信・エンドポイント侵害・クラウドアクセス・外部送信をすべて相関分析して、1つのインシデントとして可視化できる
XDRのアーキテクチャパターン
タイプ | 説明 | 代表製品 |
|---|---|---|
ネイティブXDR | 同一ベンダーの製品スイートを統合 | Microsoft Defender XDR、CrowdStrike Falcon |
オープンXDR / ハイブリッドXDR | 異なるベンダーの製品を統合できる | Palo Alto Cortex XDR、Trellix XDR |
注意: ネイティブXDRは同ベンダー製品との連携が容易ですが、他社製品との統合に制約がある場合があります。既存のセキュリティ製品との互換性を事前に確認することが重要です。
MDRとは:XDR機能+SOCアナリストのマネージドサービス
MDR(Managed Detection and Response)は、XDRと同等の技術基盤に、24時間365日のSOCアナリストによる監視・分析・対応を加えたアウトソーシングサービスです。
MDRとSOCサービスの違い
比較軸 | MDR | SOCサービス |
|---|---|---|
提供形態 | 製品+マネージドサービスが一体 | 監視サービスのみ(製品は別途) |
対応範囲 | エンドポイント中心(+ネットワーク) | ログ全般(SIEM連携) |
適した規模 | 中小〜中堅企業 | 中堅〜大企業 |
初期費用 | 低め(製品選定不要) | 高め(SIEM構築含む) |
XDRソリューション比較【2026年版】:主要製品の機能・提供形態・適合規模
XDR製品を比較するときは、カタログの機能一覧より先に「どの範囲のデータを取り込めるか」「どういう提供形態か」「自社の運用体制で回せるか」の3点で絞ると候補が決まりやすくなります。ここでは国内企業での導入実績が多い6製品を、この3点で並べます。
価格は各社とも端末数・プラン・取り込むデータ量で変わり、公開価格と実勢が離れることが多いため、この表では提供形態と価格の考え方だけを示します。具体的な金額は候補を2〜3製品に絞った段階で、同じ端末数・同じモジュール構成で相見積もりを取って比較してください。
主要6製品の比較表
製品名 | 区分 | 提供形態・価格の考え方 | 主要機能 | 適合規模 | 特徴・強み |
|---|---|---|---|---|---|
CrowdStrike Falcon(Falcon Insight XDR) | ネイティブXDR(EDR起点) | 端末単位の年額サブスクリプション。プラン(Go/Pro/Enterprise など)で機能が変わり、価格は個別見積もり | 振る舞い検知、脅威インテリジェンス、EDR、ID保護、クラウドワークロード保護、脅威ハンティング(OverWatch)、MDR(Falcon Complete) | 中堅〜大企業 | クラウドネイティブの軽量エージェント。脅威インテリジェンスと脅威ハンティングの質が高く、標的型攻撃(APT)対策に定評がある |
Microsoft Defender XDR(Defender for Endpoint) | ネイティブXDR | Microsoft 365 E5/E5 Security に Defender for Endpoint P2 が含まれる。300ユーザー以下は Microsoft 365 Business Premium の Defender for Business | EDR、脆弱性管理、Entra ID のID保護、Exchange・Teams・クラウドアプリの横断相関、Microsoft Sentinel とのSIEM統合 | 中小〜大企業(Microsoft 365 環境) | Microsoft 365 環境ではライセンスに含まれるため追加費用を抑えやすい。ID・メール・端末を1つのインシデントとして相関できる |
SentinelOne Singularity | ネイティブXDR(EDR起点) | 端末単位の年額。Core/Control/Complete などのプランで機能が変わる | AI/機械学習による検知、自律的な封じ込めと修復、ランサムウェアのロールバック、Storyline による攻撃経路の自動可視化、クラウド・OT対応 | 中小〜大企業 | 人手を介さない自動対応が最大の特徴。ランサムウェア被害時のファイル復元機能の評価が高い |
Trend Vision One(旧 Trend Micro Vision One) | ネイティブXDR(攻撃対象領域管理を含む) | モジュール構成と規模に応じた個別見積もり | XDRセンサー統合(端末・メール・ネットワーク・クラウド)、Attack Surface Risk Management、MDR(Trend Service One) | 中小〜大企業 | 国内サポート・日本語ドキュメント・国内パートナーが充実。既存の Trend Micro 製品からの移行が容易 |
Palo Alto Networks Cortex XDR | オープン/ハイブリッドXDR | 端末単位のサブスクリプション(Prevent/Pro)。ネットワーク・クラウドのデータ取り込みは別枠。上位の Cortex XSIAM へ統合される流れ | エンドポイント・ネットワーク(NGFW)・クラウドの統合分析、振る舞い検知、XSOAR 連携による対応の自動化 | 大企業 | NGFW と組み合わせた通信ログと端末イベントの相関に強い。SOC の自動化を進めたい組織に向く |
Sophos Intercept X + Sophos XDR/MDR | ネイティブXDR(MDR併用を前提にした設計) | 端末単位。MDR込みのプランが用意されている | EPP+EDR、XDR(Sophos Firewall・メール・クラウド連携)、Sophos MDR による24時間監視 | 中小〜中堅企業 | 導入と運用の手間が小さく、専任担当のいない企業でも MDR とセットで回せる |
製品名・プラン構成は2026年9月時点のものです。各社とも改称や統合が続いているため、選定時には最新の製品情報を確認してください。
EDRとXDRを比較するときの判断軸
「EDRで足りるのか、XDRまで必要か」は、製品の優劣ではなく自社環境の複雑さで決まります。次の6つの軸で見ると判断しやすくなります。
判断軸 | EDR | XDR |
|---|---|---|
見る範囲 | 端末(PC・サーバー)のみ | 端末+ネットワーク+クラウド+メール+ID |
導入の前提 | エージェント配布で完結する | 連携するデータソース(メール・クラウド・ファイアウォール)の契約と接続設計が要る |
検知の単位 | 端末ごとのアラート | 複数ソースを相関した「1つのインシデント」 |
運用負荷 | アラート同士の相関を人が行う | 相関は自動。ただしチューニングと対応体制(SOC または MDR)が要る |
費用の考え方 | 端末数×単価 | 端末数×単価に、データ取り込み量やモジュール追加が乗る |
向く企業 | IT環境がシンプルで、端末保護が主な課題 | クラウド利用が広く、製品が複数あってアラートが分散している |
クラウドやSaaSの利用が限定的で、守る対象がほぼ端末に閉じている企業は EDR+MDR で十分なことが多いです。逆に、メール・クラウド・ファイアウォールのアラートが別々の画面に散っていて、突き合わせを人がやっている状態なら、XDR に移る価値があります。
その他の主なXDR製品リスト(2026年9月時点)
上の6製品以外にも、既に導入している製品群との組み合わせで候補に入る XDR があります。
- Cybereason XDR:国内で導入実績が多い EDR/XDR。MDR サービスとセットで提供されることが多い
- Cisco XDR:Cisco のネットワーク・メール・端末製品を横断する XDR。既存の Cisco 環境との親和性が高い
- Fortinet FortiXDR/FortiEDR:FortiGate を中心とした Security Fabric と統合して使う
- Trellix XDR:旧 McAfee Enterprise と FireEye が統合した製品。他社製品も取り込めるオープン XDR 型
- Bitdefender GravityZone XDR:EPP/EDR に XDR センサーを追加する構成。中小企業向けの価格帯
- ESET Inspect(ESET PROTECT):国内ではキヤノンマーケティングジャパンが販売。EDR を中心に XDR 機能を拡張
- Elastic Security:Elastic Stack 上で SIEM と EDR を統合。ログ基盤を自前で持つ企業向け
製品リストは網羅ではなく、国内で情報が得やすいものに絞っています。既存のファイアウォールやメールセキュリティと同じベンダーの XDR は、連携設定の手間が小さい分だけ候補に入れる価値があります。
自社に合った製品の選び方
規模・状況別の推奨
中小企業(〜100名)・社内専任担当がいない場合
→ Microsoft Defender for Business(M365 Business Premiumに含まれる)+ MDRサービスの組み合わせが費用対効果◎
中小〜中堅企業(100〜500名)・専任担当1〜2名
→ SentinelOne または Sophos Intercept X でEDR導入し、アラート対応は社内担当が行う
中堅〜大企業(500名〜)・SOCあり
→ CrowdStrike Falcon または Microsoft Defender XDR(Entra IDとの統合を考慮)でXDR環境を構築
製品選定時の確認ポイント
- 既存のSIEM / SOCとの連携 — ログをSIEMに転送できるか
- Entra ID / Active Directoryとの統合 — IDとエンドポイントを相関分析できるか
- エージェントの軽さ — 業務PC(RAM 8GB以下)でも動作するか
- 誤検知率(False Positive率) — アラートが多すぎると運用負荷になる
- 日本語サポートの質 — インシデント時に日本語で迅速に対応してもらえるか
EDR/XDR 導入ステップ
EDR・XDRの導入を成功させるためには、段階的なアプローチが不可欠です。以下の5ステップを踏むことで、組織の実態に合った形で確実に展開を進めることができます。
- ステップ1:現状評価とセキュリティギャップの特定
導入の第一歩は、現在のセキュリティ状況を正確に把握することです。管理対象となるPC・サーバー・モバイル端末の台数、OS種別、拠点分布を把握し、既存セキュリティ製品との重複・連携可能性を確認します。インシデント対応プロセスの確認とコンプライアンス要件の整理も必須です。この段階で「何を守るか」「どのような脅威に備えるか」を明確にしておくと、後続ステップでの製品選定の判断軸が定まりやすくなります。
- ステップ2:製品選定とベンダー評価
現状評価の結果を踏まえ、候補製品を3〜4社に絞り込んで詳細評価を行います。RFP(提案依頼書)を作成してベンダーに提出し、ライセンス費用だけでなく導入支援費・運用コスト・既存製品置き換えコストを含めた5年間のTCOで比較します。実際に運用するアナリストを交えた技術デモの実施と、日本語サポートの有無・対応時間の確認も重要です。
- ステップ3:PoC(概念実証)の実施
最終候補となった1〜2製品について、4〜8週間を目安にPoCを実施します。代表的なエンドポイント50〜100台を対象に、MITRE ATT&CKフレームワークに基づく攻撃シミュレーションを行い、検知精度と誤検知率を計測します。1日あたりのアラート件数とトリアージにかかる平均時間を測定し、現実的な運用が可能かを判断します。
- ステップ4:本番展開(段階的ロールアウト)
PoCで承認を得た製品を、部門・拠点単位でフェーズに分けて段階的に展開します。IT部門・セキュリティ部門の端末から開始し、次に特権アカウントを利用する管理者PC・サーバー・重要システムへの展開を優先します。展開初期は検出モード(Detection Only)で運用し、誤検知による業務影響を確認してから防止モード(Prevention)に切り替えることを推奨します。
- ステップ5:継続的な運用と改善
EDR/XDRは導入して終わりではなく、継続的な運用・チューニングによって本来の効果が発揮されます。インシデント対応フローをPlaybookとして文書化し、月次・四半期ごとの脅威ハンティングを実施します。年に1回以上、レッドチーム演習またはペネトレーションテストを実施してEDR/XDRの実際の検知・対応能力を客観的に評価することが重要です。
EDRを導入していても、攻撃者は検知を回避する手法を持っています。実際にどのような回避が行われるのか、そして検知力をどう検証するのかはEDR回避(EDR Evasion)とは?攻撃者の手口とランサムウェア対策で解説しています。
よくある質問(FAQ)
Q1. EDRと従来のウイルス対策ソフト(アンチウイルス)の違いは何ですか?
A. 従来のウイルス対策ソフトは、既知のマルウェアのシグネチャと照合することで脅威を検出します。このアプローチはゼロデイ攻撃・ファイルレスマルウェア・高度な標的型攻撃(APT)に対しては検知能力に限界があります。EDRは、エンドポイント上のすべての活動を継続的にログとして収集し、振る舞い分析・AIを用いて異常を検出します。さらに、インシデント発生後の調査・封じ込め・修復まで一貫して対応できる点が大きな違いです。現代のセキュリティでは両者は競合するものではなく、多層防御の観点から組み合わせて利用することが一般的です。
Q2. EDRからXDRへの移行を検討すべきタイミングはいつですか?
A. 複数のセキュリティ製品が乱立しておりアラートの相関分析が手動になっている場合、クラウド利用が拡大しエンドポイント単体の監視では限界を感じている場合、SOCチームのアラート対応負荷が限界に達している場合がXDR移行の目安です。一方で、エンドポイントの保護だけが課題でありIT環境がシンプルな場合はEDRで十分なケースも多いです。XDRはEDRの上位互換ではなく、環境の複雑さに応じて選択するものです。
Q3. 中小企業でもEDR/XDRを導入できますか?
A. 導入自体は可能ですが、コストと運用人材の確保が主な課題となります。Microsoft 365 Business Premiumに含まれるMicrosoft Defender for Business(月額3,300円/ユーザー程度)は、300ユーザー以下の中小企業向けに機能を絞った廉価版EDRとして有力な選択肢です。社内にセキュリティ専任担当者がいない場合は、EDR/XDRの運用をセキュリティ専門会社に委託するMDR(Managed Detection and Response)サービスの活用が有効です。
Q4. MDR・SOCとEDR/XDRはどのように組み合わせて活用すればよいですか?
A. EDR/XDRはツール(プラットフォーム)であり脅威の検知・可視化・自動対応を担います。SOCは組織または外部委託のチームであり、EDR/XDRが生成したアラートを人が分析・判断・対処します。MDRはEDR/XDR製品の運用をセキュリティ専門会社が代行するサービスで、ツールと人的対応を一体で提供します。社内にSOCを持たない中堅企業にはMDRサービスの活用が適しており、CrowdStrike FalconのOverwatch、Cybereason MDR、Trend Micro MDRなどEDRベンダーが提供するMDRサービスを利用することで製品との親和性が高い運用が期待できます。
Q5. EDR/XDR導入後の運用負荷はどの程度になりますか?
A. 運用負荷は製品の選択・設定・エンドポイント数によって異なりますが、適切に設定すれば担当者が少ない組織でも現実的な運用が可能です。誤検知が適切にチューニングされた状態では、1日あたりの対応が必要なアラートは数件〜数十件程度に収まることが多いです。自動対応ルールの積極的な活用(ランサムウェア疑いの端末の自動隔離・既知の悪性プロセスの自動終了など)により、担当者は例外的・複雑なケースに集中できる体制が整います。
まとめ:EDRは最低限、XDRで全体を可視化する
2026年現在、従来型アンチウイルスだけではランサムウェア・標的型攻撃に対応できません。最低限EDRを全端末に導入し、予算とリソースが許せばXDRで全体の可視性を確保することが推奨されます。
社内に24/7監視を担えるSOC体制がない場合は、MDRサービスの活用が現実的な選択肢です。まずはMicrosoft 365 Business PremiumのDefender for Businessから始め、段階的に上位製品に移行するアプローチもあります。
AEVUSでは、EDR/XDR導入後の設定検証・ペネトレーションテスト・インシデント対応支援を提供しています。「導入したが正しく機能しているか不安」という方はお気軽にご相談ください。