2026年上半期の国内サイバー攻撃トレンド
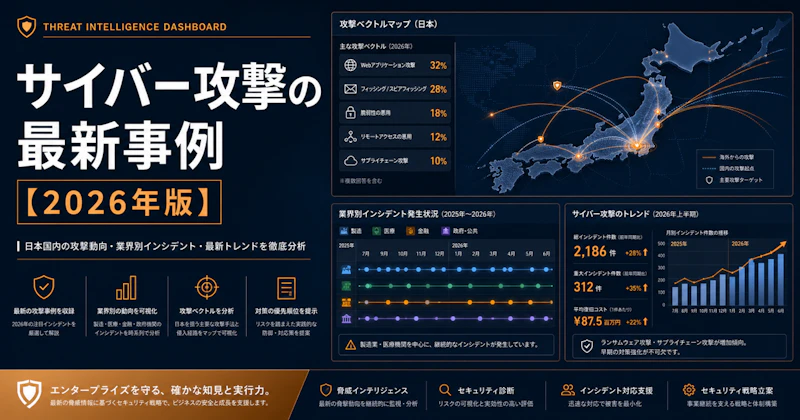
2026年に入り、日本国内でのサイバー攻撃の件数・被害規模はともに過去最大水準で推移している。警察庁が2026年3月に公表した「令和7年におけるサイバー空間をめぐる脅威の情勢等について」では、ランサムウェア被害の報告件数が前年比で約30%増加したと示されている。またIPAの「情報セキュリティ10大脅威 2026」でも、「ランサムウェアによる被害」「サプライチェーン攻撃」「標的型攻撃・内部不正」が引き続き上位を占め、特にOT(制御系)環境を狙う攻撃の増加が新たなトレンドとして強調された。
主なトレンドは以下のとおりだ。
トレンド | 内容 |
|---|---|
ランサムウェア被害の拡大 | 二重脅迫(暗号化+窃取データの公開)が常態化。身代金要求額の平均が2025年比で約40%上昇 |
VPN・ゲートウェイ脆弱性の悪用 | Fortinet・Ivanti・Cisco製品の既知CVEが攻撃の起点となるケースが多発 |
サプライチェーン経由の侵入 | IT子会社・システムベンダーを踏み台にした大企業・重要インフラへの侵入が急増 |
AIを活用した攻撃の高度化 | LLMを使ったフィッシングメール自動生成、ディープフェイク音声による振り込め詐欺が確認される |
OT・産業制御系への攻撃 | 製造業・エネルギー・上下水道の制御システムを直接停止させる事例が相次ぐ |
以下では、これらトレンドが実際のインシデントとしてどのように現れたかを業種別に詳述する。
業種別サイバー攻撃事例
製造業
事例①:大手自動車部品メーカーへのランサムウェア攻撃(2025年秋)
国内大手自動車部品メーカーのグループ会社が、ランサムウェア「LockBit 4.0」系亜種の感染を受け、国内2拠点の生産ラインが最大11日間停止した。侵入経路はリモートメンテナンス用に使用していたVPN装置の未パッチの脆弱性(CVE-2024-21762、Fortinet FortiOS)であることが、その後の調査で判明している。
被害の内訳は、生産停止による機会損失が推定50億円超、顧客への損害賠償対応を含めると総コストは100億円規模とも報じられた。流出したとされる設計図・調達先情報は、ダークウェブ上の公開リークサイトに掲載された。
この事例の教訓
- VPN装置のパッチ適用を「緊急度高」として即時実施する体制が必要だった
- OT環境とIT環境のネットワーク分離が不十分であったため、感染がラインPCに波及した
- 生産停止時のBCP(事業継続計画)が更新されておらず、復旧判断に遅れが生じた
事例②:精密機器メーカーへのサプライチェーン攻撃(2026年1月)
精密機器メーカーA社への攻撃は、直接的な侵入ではなく、同社のITシステム保守を担う中規模ベンダーB社が先にランサムウェアに感染したことを起点とした。B社がA社のシステムに接続するためのVPN認証情報が窃取・悪用され、A社の開発サーバーおよび顧客管理データベースへの不正アクセスが発生した。
B社は従業員50名規模のSIerで、EDRの未導入・多要素認証(MFA)の未設定という状態だった。攻撃者はB社のActive Directoryを掌握した後、A社へのラテラルムーブメントを実施した。B社の感染発覚から最終的にA社側の侵害が確認されるまで約3週間のギャップがあり、その間に大量のデータが外部へ送出された。
この事例の教訓
- 委託先ベンダーへのセキュリティ基準(ISMS認証・MFA必須・EDR導入)の要求が形骸化していた
- 第三者接続に対するアクセスログ監視が実施されておらず、侵害の早期発見ができなかった
- インシデント発生時の連絡体制・証拠保全手順がベンダー側に整備されていなかった
事例③:電子部品メーカーのOT環境侵害(2026年3月)
電子部品メーカーC社では、工場のPLC(プログラマブルロジックコントローラ)に接続する監視用PCがマルウェアに感染し、製造ラインのパラメータが不正に書き換えられた。数日間、製品の不良率が通常の数倍に達していたが、社内では機器の経年劣化が原因と誤判断されており、セキュリティインシデントとして認識されたのは2週間後だった。
OT環境はエアギャップ(物理的な切り離し)を取っているつもりだったが、定期バックアップのためにUSBメモリが使用されており、そこからマルウェアが持ち込まれていた。
この事例の教訓
- OT環境へのメディア持ち込みルールが文書化されていたが、現場レベルで徹底されていなかった
- PLCの設定変更ログが取得されておらず、異常の検知が遅延した
- IT部門とOT部門のインシデント対応窓口が分断しており、連携に時間を要した
医療機関
事例①:地域中核病院へのランサムウェア攻撃(2025年11月)
関東圏の地域中核病院D病院では、電子カルテシステムが全面停止するランサムウェア攻撃を受け、約3週間にわたって紙運用を余儀なくされた。手術・外来診療の一部を他院へ転送し、救急受け入れを停止する事態となった。
侵入経路は病院と医療機器ベンダー間のリモートメンテナンス接続で、VPN装置に対してパスワードスプレー攻撃が行われ、弱いパスワードのアカウントが突破された。電子カルテに格納された患者情報(延べ約8万件分)の流出が確認された。
復旧費用(システム再構築・フォレンジック費用含む)は2億円超と報じられており、医療機器ベンダーを含めた関係者への損害賠償交渉が続いている。
この事例の教訓
- メンテナンス用アカウントへのMFA未適用が直接的な要因となった
- 医療機器・電子カルテが同一セグメントに接続されており、横展開を許した
- インシデント発生時の診療継続マニュアルが未整備で、現場の混乱が長期化した
事例②:医療法人へのビジネスメール詐欺(BEC)(2026年2月)
医療法人E法人の経理担当者に対し、理事長を装った偽メールが送付され、医療機器購入費用として約2,800万円が不正口座へ振り込まれた。送信元メールアドレスはドメインを1文字変えた類似ドメインが使用されており、担当者はメールヘッダを確認せずに手続きを進めた。
また、攻撃者は事前に法人Webサイトや決算報告書から理事長名・経理担当者名・取引先名などを収集しており、メール文面の信憑性を高めていた。
この事例の教訓
- 大口送金の際に電話による二重確認を義務付けるルールがなかった
- DMARC・DKIM・SPFの設定が不完全で、送信元なりすましの検知が困難だった
- OSINTによる公開情報を悪用されるリスクへの認識が薄かった
金融機関
事例①:地方銀行へのDDoS攻撃(2025年12月)
地方銀行F銀行では、外部ハクティビストグループによるDDoS攻撃により、インターネットバンキングサービスが約8時間停止した。攻撃規模はピーク時に毎秒300Gbpsを超え、既存のDDoS緩和サービスのしきい値を上回ったことで一時的に機能不全に陥った。
この攻撃は地政学的リスク(同行の海外送金に関する政策への反発)が背景にあるとされており、複数のハクティビストグループが協調して実施したものと分析されている。
この事例の教訓
- DDoS緩和ソリューションの契約帯域が実際の攻撃規模に追いついていなかった
- 攻撃前にダークウェブ上でターゲットリストへの掲載が確認されており、脅威インテリジェンスの活用による事前察知が可能だった
- 外部向けサービス停止時の顧客・メディア対応フローが整備されていなかった
事例②:証券会社への不正ログイン・株式不正売買(2026年4月)
オンライン証券会社G社では、他社サービスから流出した認証情報を使ったクレデンシャルスタッフィング攻撃により、延べ約1,200口座への不正ログインが発生した。攻撃者は侵害したアカウントを使って既存の保有株を売却した後、別銘柄を大量購入(株価操作)するという手口を取り、その後売り抜けることで差益を得た。
被害を受けた顧客への補償額は合計で約3億円に上った。G社がMFAを「推奨」どまりで「必須化」していなかったことが問題視され、金融庁から業務改善命令が出された。
この事例の教訓
- MFAを任意設定とするユーザー体験優先の設計が結果的にリスクを高めた
- クレデンシャルスタッフィング対策(ボット検知・レート制限・異常ログイン検知)が不十分だった
- インシデント発生後、影響範囲の特定に時間を要したため被害が拡大した
自治体・公共機関
事例①:県庁のランサムウェア感染・住民データ流出(2025年10月)
中部地方の県庁H県では、職員がフィッシングメールの添付ファイルを開封したことを起点に、庁内ネットワーク全体にランサムウェアが拡散した。住民基本台帳情報・税務情報を含む約45万件の個人情報が流出した可能性があるとして、個人情報保護委員会への報告・住民への通知対応が行われた。
庁内ネットワークはVLANによる論理分割が行われていたが、ファイアウォールポリシーが緩く、部門間の横展開を防ぎ切れなかった。また、EDRは主要サーバーにのみ導入されており、職員端末への展開が未完了だった。
この事例の教訓
- VLANによる分割だけでは不十分であり、ゼロトラスト型のアクセス制御が必要だった
- 職員端末へのEDR全台展開が予算制約から先送りされており、最も弱いリンクとなった
- フィッシング対策訓練の実施頻度・難易度が不十分で、新手口への対応力が育っていなかった
事例②:自治体共通システムへのサプライチェーン攻撃(2026年1月)
複数の市区町村が共同利用する住民サービスポータルのSaaS基盤を開発・運用するIT企業I社が攻撃を受け、ソフトウェアのアップデートモジュールにマルウェアが混入された。このアップデートを適用した約30自治体のシステムがバックドアを設置される被害を受けた。
バックドア設置後、攻撃者は長期にわたって住民情報へのアクセスを維持していたとみられ、発覚まで約4ヶ月を要した。ソフトウェアビルドパイプラインへの不正アクセスが根本原因であり、コード署名の検証が行われていなかった。
この事例の教訓
- SaaS・クラウドサービスのアップデートを無条件に信頼する運用には限界がある
- ソフトウェアサプライチェーンのセキュリティ(SBOM・コード署名・ビルド環境の隔離)が重要度を増している
- 多数の自治体が影響を受けたため、インシデント対応の調整コストが膨大になった
IT企業
事例①:クラウドサービスプロバイダーへの内部不正(2025年8月)
クラウドサービスプロバイダーJ社では、退職した元エンジニアが退職後もアクティブなまま放置されていたサービスアカウントを悪用し、顧客データが格納されたオブジェクトストレージへ不正アクセスした。元エンジニアはデータをダークウェブ上に売却しており、被害顧客の特定と通知対応に6ヶ月以上を要した。
アクセスログの保存期間が90日に設定されていたため、フォレンジック調査の際にログが消失しており、完全な被害範囲の特定ができなかった。
この事例の教訓
- 退職・異動時のアカウント棚卸しプロセスが自動化されていなかった
- 過剰な権限を持つサービスアカウントが多数存在し、最小権限の原則が守られていなかった
- ログ保存期間の設定が規制・訴訟対応に必要な水準を下回っていた
攻撃手口の傾向分析
ランサムウェア:二重・三重脅迫の常態化
ランサムウェアの手口は「暗号化して身代金を要求する」単純なモデルから大きく進化している。2025〜2026年においては以下の多層的脅迫が標準化している。
脅迫の層 | 内容 |
|---|---|
第1層:暗号化 | システムを暗号化し業務を停止させる |
第2層:データ公開 | 窃取データをリークサイトへ掲載すると脅す |
第3層:DDoS | 支払い拒否した場合にDDoS攻撃を追加実施 |
第4層:顧客・取引先への直接通知 | 被害組織の顧客・株主・規制当局へ直接メールで通知 |
また、初期侵入からランサムウェア展開までの時間が短縮化しており、侵入後48時間以内に暗号化が完了するケースも確認されている。これは防御側が異常検知から対応に移るまでの時間的余裕を極端に狭めている。
サプライチェーン攻撃:弱いリンクを狙う
攻撃者は直接攻撃が困難なターゲット(大手企業・政府機関)に対し、セキュリティ対策が相対的に手薄な取引先・委託先・ソフトウェアベンダーを踏み台にする手法を多用している。
特に問題となっているのは以下の3パターンだ。
委託先IT企業経由: ITシステムの保守・監視を担うMSP(マネージドサービスプロバイダー)が侵害され、MSPのリモート管理ツールを悪用して多数の顧客企業が同時に被害を受けるケース。
ソフトウェアアップデート経由: 正規のソフトウェアアップデートにマルウェアを混入させるSolarWinds型攻撃。コード署名・ビルド環境の管理が不十分なベンダーが標的になる。
オープンソース依存ライブラリ経由: npmやPyPIなどのパッケージリポジトリに悪意あるパッケージを公開し、誤ってインストールさせる「タイポスクワッティング」攻撃。
VPN・ゲートウェイ脆弱性:パッチ未適用が招く侵害
2025〜2026年に確認された国内インシデントの侵入経路として、VPN装置・SSLゲートウェイの脆弱性悪用が引き続き最多を占めている。被害事例で確認された代表的なCVEを以下に示す。
CVE番号 | 対象製品 | CVSSスコア | 概要 |
|---|---|---|---|
CVE-2024-21762 | Fortinet FortiOS | 9.8 | 認証バイパスにより任意コード実行が可能 |
CVE-2025-0282 | Ivanti Connect Secure | 9.0 | スタックバッファオーバーフローによるRCE |
CVE-2024-3400 | Palo Alto Networks PAN-OS | 10.0 | OSコマンドインジェクション |
CVE-2025-20188 | Cisco IOS XE | 10.0 | 認証不要の任意ファイルアップロードからRCE |
これらの脆弱性の多くは公表後72時間以内に実際の攻撃への悪用が確認されており、パッチ適用の即時対応が求められる。
事例から学ぶ共通の失敗パターン
上記の事例を横断的に分析すると、業種を問わず共通して現れる失敗パターンが明確になる。
失敗パターン1:パッチ管理の形骸化
「パッチ管理規程はある」が、実際の適用が「次の定期メンテナンスまで待つ」運用となっており、重大な脆弱性でも数週間〜数ヶ月適用されない状態が常態化していた。ベンダーが公表する緊急度(Critical/High)を起点とした優先度付けと、緊急パッチの即時適用フローが整備されていなかった。
失敗パターン2:多要素認証の「推奨」どまり
MFAの有効性は広く認識されているにもかかわらず、ユーザー利便性・導入コストを理由に「任意」または「管理者のみ必須」の設定にとどまっているケースが目立つ。特にVPN・リモートデスクトップ・特権アカウントへのMFA未適用が侵入経路となった事例が複数確認された。
失敗パターン3:ネットワーク分離の不徹底
VLANやファイアウォールによるセグメント分割を実施していても、ポリシーの設定ミスや運用上の例外措置の積み重ねにより、横展開(ラテラルムーブメント)を許すケースが多い。特にOT環境とIT環境の境界管理が形式的にとどまっており、実際には相互通信が可能な状態になっていた事例が多数報告されている。
失敗パターン4:サードパーティリスクの過小評価
取引先・委託先のセキュリティ管理状況を「契約書にセキュリティ基準を記載している」だけで実態確認していないケースが多い。特にMFAの有無・EDRの導入状況・アクセスログの取得・インシデント対応体制といった基本的な項目が委託先で未実装だったケースが複数の侵害事例の起点となった。
失敗パターン5:検知・対応能力の不足
侵入されること自体は完全には防げないが、侵入後の滞在時間(ドウェルタイム)をいかに短くするかが被害規模に直結する。しかし多くの被害組織では、EDR・SIEMのアラートが担当者不在・誤検知の多さを理由に無視・削減されており、攻撃者が数週間〜数ヶ月にわたって内部に潜伏していた事例が相次いでいる。
失敗パターン6:インシデント対応計画の未整備・未訓練
IRP(インシデントレスポンスプラン)を文書化していても、実際に訓練・テストを行っていないため、有事には計画どおりに動けない。特に「誰が意思決定するか」「広報対応はいつ誰が行うか」「証拠保全と業務復旧のどちらを優先するか」という判断が現場で迷走した事例が多数報告されている。
業種別の優先対策
業種ごとにリスクの性質と制約条件が異なるため、対策の優先順位も変わる。以下に業種別の重点項目をまとめる。
製造業
優先度 | 対策項目 | 概要 |
|---|---|---|
高 | OT・IT環境のネットワーク分離強化 | PLCや制御サーバーをIT環境から物理・論理的に分離し、通信を必要最小限に絞る |
高 | VPN装置の緊急パッチ適用体制 | Critical CVE公表後72時間以内の適用フローを整備。リモートメンテナンス経路を特定・管理する |
中 | サプライチェーンセキュリティ評価 | 取引先・委託先にMFA・EDR・インシデント対応体制を要件として明示し、定期確認を実施 |
中 | OTログの取得・監視 | PLCの設定変更ログ・OTネットワークの通信ログを収集し、異常を検知できる体制を構築する |
低 | BCP・事業継続計画の更新 | システム停止時の生産継続シナリオと復旧手順を定期的に見直す |
医療機関
優先度 | 対策項目 | 概要 |
|---|---|---|
高 | リモートメンテナンス経路へのMFA適用 | 医療機器ベンダー・電子カルテベンダーの接続経路にMFAを必須化する |
高 | 医療システムのセグメント分離 | 電子カルテ・医療機器・一般業務PCのネットワークを分離し、横展開を防ぐ |
高 | 紙運用への切替マニュアル整備 | システム停止時に診療継続できる手順書を整備し、定期訓練を実施する |
中 | フィッシング対策訓練 | 医療従事者を対象に現実的なフィッシングシミュレーションを定期実施する |
中 | 患者データのバックアップ・復旧テスト | オフラインバックアップを確保し、復旧時間目標(RTO)を定義・テストする |
金融機関
優先度 | 対策項目 | 概要 |
|---|---|---|
高 | 全アカウントへのMFA必須化 | 顧客アカウント含めMFAを必須化。任意設定は廃止し、ログイン画面・アプリでの強制化を実施 |
高 | クレデンシャルスタッフィング対策 | レート制限・ボット検知・異常ログイン検知(新規IP・深夜帯・海外から等)を実装する |
高 | DDoS緩和能力の見直し | 契約帯域・緩和方式(anycast・スクラビングセンター)が最新の攻撃規模に対応できるか確認する |
中 | 脅威インテリジェンス活用 | ダークウェブ・ハクティビストグループの動向を監視し、ターゲットリスト掲載の早期把握を行う |
中 | 大口送金の二重承認フロー | BEC対策として、一定金額以上の送金に別チャネルでの承認を必須化する |
自治体・公共機関
優先度 | 対策項目 | 概要 |
|---|---|---|
高 | 職員端末へのEDR全台展開 | 予算制約があっても職員端末を優先的にカバー。総務省のクラウド活用型セキュリティ支援制度を活用する |
高 | フィッシング対策訓練の高度化 | QRコードフィッシング・AI生成文面など新手口を取り込んだ訓練プログラムへ更新する |
中 | SaaSアップデートの署名検証 | 利用するSaaSのアップデートポリシー・コード署名検証の有無を確認し、契約要件化する |
中 | ゼロトラスト型アクセス制御への移行 | VLAN依存から脱却し、ID・デバイス・コンテキストに基づくアクセス制御を段階的に導入する |
低 | SBOM(ソフトウェア部品表)の活用 | 導入ソフトウェアの構成情報を管理し、CVE公表時に影響範囲を即座に特定できる体制を整備する |
業種別の2026年事例をさらに詳しく追う場合は、製造業のサイバー攻撃事例【2026年版】、病院・医療機関のサイバー攻撃事例【2026年版】、ECサイト・小売のサイバー攻撃事例【2026年版】、金融機関のサイバー攻撃事例【2026年版】、大学・教育機関のサイバー攻撃事例【2026年版】を参照してください。
2026年10月に公表された焼肉きんぐ公式アプリへの不正アクセス(漏えいした件数 10,788,963件)は、焼肉きんぐアプリ不正アクセス(2026年10月)の漏れた情報と企業が学ぶ教訓で公式発表に基づき整理しています。
2026年9月に公表されたタイムズカー(パーク24グループ)Webシステムへの不正アクセス(漏えいしたアカウント数 約660万件)は、タイムズカー不正アクセス事案(2026年9月)の時系列と企業が学ぶ5つの教訓で公式発表に基づき整理しています。
AEVUSの脅威インテリジェンス・対策支援
自社は「どの攻撃に狙われやすいか」を正確に把握できているか
本記事で取り上げた各事例は、いずれも「対策を検討していた」「規程は存在していた」組織での実際の被害だ。問題は規程の有無ではなく、「実際に機能しているか」「本当の弱点はどこか」を定期的に検証する仕組みがなかった点にある。
AEVUSでは、実際の攻撃者の手法(TTPs)に基づいたペネトレーションテストにより、侵入できる経路を特定・証明し、優先的に対処すべき弱点を可視化する支援を行っている。
AEVUSが提供する支援の全体像
支援メニュー | 対象 | 概要 |
|---|---|---|
ネットワークペネトレーションテスト | 全業種 | インターネット公開面・内部ネットワークへの実際の侵入テストで経路を特定 |
Webアプリケーション脆弱性診断 | 全業種 | 顧客向けWebシステム・社内ポータルの脆弱性を体系的に診断 |
OTセキュリティアセスメント | 製造・インフラ | 制御系ネットワーク・PLC環境のリスクを評価し、IT-OT境界の問題を特定 |
サプライチェーンリスク評価 | 全業種 | 主要委託先・取引先のセキュリティ実態をチェックリスト・ヒアリングで評価 |
インシデントレスポンス支援 | 全業種 | 侵害発生時の初動対応・フォレンジック調査・証拠保全・報告書作成を支援 |
脅威インテリジェンス提供 | 全業種 | ダークウェブ・攻撃者インフラの動向を継続的にモニタリングし、早期警戒情報を提供 |
まず自社のリスクを把握することから
業種・規模・システム構成によって優先すべき対策は異なる。AEVUSでは初回相談・リスクヒアリングを無償で提供しており、「何から手をつければいいかわからない」という段階からでも対応が可能だ。
本記事の事例で「うちも同じ状況かもしれない」と感じた担当者は、下記よりお気軽に問い合わせいただきたい。
サービス詳細・お問い合わせ: ペネトレーションテスト・脆弱性診断サービス
本記事で参照した主な情報源
- 警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」(2026年3月公表)
- IPA「情報セキュリティ10大脅威 2026」(2026年1月公表)
- 各社・各機関のプレスリリース・報道機関の報道をもとに構成
- 事例の一部は複数の類似事例を再構成した典型例として記述
最終更新:2026年6月
2026年の攻撃事例のうち、生成AIを悪用した手口はAIサイバー攻撃とは?手口・国内事例・企業の対策で詳しく整理しています。また、月ごとの最新動向は【2026年7月版】サイバー攻撃トレンドレポートで継続的に追っています。