▶ ASMの基礎(仕組み・脆弱性診断との違い・費用相場)は「ASMとは?攻撃面管理の仕組みと脆弱性診断との違い【2026年版】」で解説している。本記事はツール選定に絞った比較ガイドだ。
ASMツールは2026年時点で海外製・国内製あわせて10製品以上が流通しており、機能表を並べただけでは選べない。同じ「外部公開資産の発見」をうたっていても、スキャンデータの出所、資産の紐づけ精度、日本語対応、既存のSIEM・チケット基盤との接続方法が製品ごとに違い、この差が導入後の運用工数を左右する。
本記事では、主要ASMツールを海外製・国内製に分けて比較し、選定基準7項目、企業規模・体制別の向き不向き、PoC(概念実証)で確認すべき評価ポイントまでを整理する。
1. ASMツール比較の前提:ASMとは(30秒でおさらい)
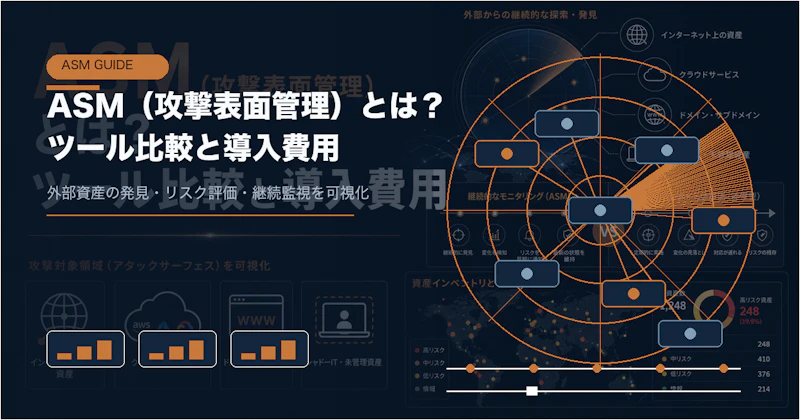
ASM(Attack Surface Management:攻撃表面管理)は、攻撃者の視点で自社の外部公開IT資産を継続的に発見し、リスクを評価して対処するアプローチだ。対象はドメイン・サブドメイン、公開Webサーバー、クラウドの公開ストレージやAPI、外部から到達できるVPN・RDP・SSHなどのエンドポイントに及ぶ。
年1〜2回のスポット型で「申告した範囲」を深掘りする脆弱性診断に対し、ASMは「まず資産を見つける」ところから始め、毎日〜毎週の頻度で変化を追う。両者は代替ではなく補完関係にあり、ASMで見つけた高リスク資産に詳細診断を当てる運用が標準的だ。経済産業省が2023年5月に公表した「ASM導入ガイダンス」も、発見→分類→評価→対処の4ステップでこの考え方を整理している。
用語の定義や仕組みの詳細は上記の基礎記事に譲り、以下ではツール選定に必要な観点だけを扱う。
2. 選定前に整理する:ASMで可視化したいもの
どの可視化を重視するかで向く製品が変わる。選定に入る前に、自社が最初に解決したい課題がどれかを決めておく。
外部公開IT資産の全体像
ASMツールが自動的に発見・整理するIT資産には以下のようなものが含まれる。
ドメイン・サブドメイン 組織が登録している全ドメインと、そこに紐づくサブドメインを洗い出す。「使っていないと思っていたサブドメインが生きていた」「退職した従業員が作成したテストサイトが残っていた」という事例はよく見られる。証明書透明性ログ(Certificate Transparency Logs)を活用することで、正規のDNS管理外のサブドメインも発見できる。
公開Webサーバー・Webアプリケーション HTTPSで公開されているサーバーのバナー情報、利用しているWebフレームワーク・CMS・JavaScriptライブラリのバージョン情報を収集し、既知の脆弱性(CVE)との照合を行う。古いWordPressやApache Strutsが稼働しているサーバーが発見されるケースが典型例だ。
開放ポート・露出サービス SSH(ポート22)、RDP(ポート3389)、データベースポート(3306・5432等)がインターネットに直接開放されていないかをスキャンする。特にRDPの直接公開はランサムウェアの侵入口として悪用される頻度が高く、早期発見が重要だ。
クラウド設定ミス AWS S3バケット、Azure Blob Storage、GCS等のパブリックアクセス設定の誤りを検出する。「内部向けのつもりで作成したストレージが公開設定になっていた」という事例は現在も多発している。
シャドーITの可視化
シャドーITとは、情報システム部門が把握・承認していないIT機器やサービスを指す。部門が独自に契約したSaaSの管理アカウント、開発チームが使用するパブリックリポジトリ(GitHub等)への機密情報の混入、マーケティング部門が導入したCMSの脆弱なプラグインなど、管理外資産はセキュリティリスクの温床になる。
ASMツールはインターネットスキャンと組織ドメイン情報の照合により、管理台帳に存在しない外部公開資産を発見し、「これはどのチームの資産か」を管理者に問い合わせることを可能にする。
サプライチェーン(取引先)のリスク
一部の高度なASMソリューションは、自社のIT資産だけでなく、主要な取引先・委託先の外部公開資産のリスク評価も提供する。取引先が管理する外部公開システムに重大な脆弱性が存在する場合、攻撃者がそこを踏み台にして自社への侵入を試みるリスクを事前に把握できる。
3. 主要ASMツール比較(海外製・国内製)
想定費用感は公開情報・一般的な提案レンジに基づく目安で、資産数や契約単位で大きく変わる。正確な金額は各社への見積もりで確認してほしい。
海外製ツール
ツール名 | 提供元 | 主な特徴 | 想定費用感(年間) |
|---|---|---|---|
Cortex Xpanse | Palo Alto Networks | 旧Expanse。世界最大規模のインターネットスキャンデータを保有。エンタープライズ向け機能が充実 | 数百万円〜 |
Censys ASM | Censys | 研究機関発のインターネットスキャンデータを活用。APIの柔軟性が高くセキュリティチーム主導での活用に向く | 数十万〜数百万円 |
Microsoft Defender EASM | Microsoft | Microsoft製品・Azure環境との親和性が高い。Microsoft 365 Defender統合環境での運用に適する | ライセンス体系による |
CrowdStrike Falcon Surface | CrowdStrike | EDRとの統合により、外部攻撃表面と内部エンドポイントの情報を連携。Falcon採用企業向け | 数百万円〜 |
Tenable ASM | Tenable | 脆弱性管理ツール(Tenable.io)との連携が強み。外部資産のCVEスコアリングに優れる | 数十万〜数百万円 |
国内製・国内展開が充実しているツール
ツール名 | 提供元 | 主な特徴 | 想定費用感(年間) |
|---|---|---|---|
yamory(ヤモリー) | Assurance | SCA(ソフトウェア構成分析)とASMを組み合わせたSaaS。日本語サポートが充実 | 数十万〜 |
Attack Surface Insight | NTTセキュリティ | 国内事情に合わせたASMサービス。ガイダンス対応支援も含む | 要問い合わせ |
Robinhood(ロビンフッド) | ゼロゼロワン | 日本語対応のASMプラットフォーム。中小〜中堅企業向けの料金体系 | 数十万〜 |
SecurityScorecard | SecurityScorecard | 自社・サプライチェーンのセキュリティスコアを数値化。取引先評価にも活用可能 | 数十万〜数百万円 |
NETSPI ASM | NetSPI(国内代理店経由) | ペネトレーションテストと組み合わせたASMサービスとして展開 | 要問い合わせ |
4. ASMツールの選定基準7項目(チェックリスト)
比較表の機能欄だけでは差が見えない。RFPや評価シートには、次の7項目を「自社で確認する方法」つきで書き込む。
# | 選定基準 | 確認すること | 見落としやすい点 |
|---|---|---|---|
1 | 資産発見のカバレッジと精度 | ドメイン・IP・クラウド・証明書透明性ログなど、どの経路で資産を発見するか。自社の既知資産のうち何割を自動発見できたか | 「発見数が多い=良い」ではない。他社資産を自社に紐づける誤検知の率も確認する |
2 | スキャンデータの鮮度と更新頻度 | 日次か週次か。新規に公開した資産が検出されるまでの日数 | 初回スキャンは速いが、以降の差分検知が遅い製品がある |
3 | リスク評価と優先度付け | CVSSに加えて、露出度・資産の重要度・悪用実績(KEV)を組み合わせて優先度を出すか | スコアの根拠が画面で追えないと、運用側が対処順を判断できない |
4 | 日本語UI・日本語サポート | 画面・アラート・レポート・サポート窓口の言語と対応時間 | UIは日本語でもサポートは英語メールのみ、というケースがある |
5 | 既存基盤との統合 | SIEM/SOAR/ITSM(ServiceNow等)へのAPI・Webhook連携、チケットの自動起票 | 連携が「CSVエクスポートのみ」だと日常運用が回らない |
6 | グループ会社・取引先の評価 | 子会社や取引先を別テナントで管理できるか。スコアを外部に提示できるか | ライセンスが組織単位か資産数単位かで費用が数倍変わる |
7 | 価格モデルと契約単位 | 資産数課金/ドメイン数課金/定額のどれか。PoC期間や最低契約期間の有無 | 資産数課金は、発見が進むほど費用が上がる |
7項目のうち、体制が薄い企業ほど効くのは4(日本語サポート)と5(統合)だ。発見した資産に誰も対処しないASMは、台帳が増えるだけで終わる。
5. 企業規模・体制別の向き不向き
セキュリティ専任チームがある大企業
Cortex Xpanse、Censys ASM、Tenable ASMのようなAPI連携型の高機能ツールが候補になる。既存のSIEMや脆弱性管理基盤と統合し、内製で運用する前提だ。スキャンデータの規模と精度を優先し、日本語UIは二の次でも運用できる体制がある企業向けといえる。
情報システム部門が兼任で回している中堅企業
yamoryやRobinhoodのような国内製SaaS、または国内MDRベンダーが提供するマネージド型ASMが現実的だ。日本語のサポート窓口と、経営層にそのまま出せるレポートの読みやすさを優先する。発見後の対処まで含めて外部に任せられるかが判断軸になる。
グループ会社・取引先まで把握したい企業
SecurityScorecardのようにスコアリングを軸にした製品か、テナントを組織ごとに分割できる製品を選ぶ。取引先へのセキュリティ状況の開示要求が増えているため、スコアを外部に提示できる機能があると調達・監査の場面で使える。
Microsoft 365・Azureを中心に運用している企業
Microsoft Defender EASMがライセンス面と運用面で有利になりやすい。ただしAWSやオンプレミスなど非Microsoft資産の発見精度は製品によって差があるため、PoCで自社の資産構成に対する再現率を必ず測る。
6. PoCで確認すべき評価ポイントと選定の進め方
進め方は「要件整理(〜1か月)→2〜3製品でPoC(1〜2か月)→本導入」が標準的だ。PoCでは次の5点を実測する。
- 既知資産の再現率:自社が把握している資産一覧を渡さずにスキャンし、既知資産のうち何割を自動発見できたか、未知の資産を何件見つけたかを数える
- 検出までの日数:テスト用のサブドメインや公開ストレージを意図的に用意し、何日で検出されるかを測る
- 誤検知の件数と除外の手間:他社資産が自社に紐づいた件数と、それを除外する操作にかかる時間
- チケット連携の実通し:アラート発生からSIEMやITSMへの起票まで、既存基盤で実際に通す
- レポートの実用性:経営層・監査向けに、編集なしで提出できる体裁か
PoCの合否は「発見数」ではなく「運用に乗る形で回ったか」で判断する。発見数が最多の製品を選んで、対処が追いつかず放置される例は珍しくない。
7. AEVUSの外部公開資産診断・ASM支援
AEVUSのアプローチ
AEVUSでは、ASMの観点を取り入れた外部公開資産診断と、ASMツール導入・運用の支援を提供している。
自社ツールやオープンソースのインターネットスキャンデータを活用し、対象組織の外部公開IT資産を発見・整理した上で、リスクが高い箇所を特定。その後、従来型の脆弱性診断・ペネトレーションテストへとシームレスに移行できる体制を整えている。
外部公開資産診断でできること
- 自組織のドメイン・サブドメイン・IPレンジに紐づく外部公開資産の洗い出し
- 開放ポート・露出サービスの確認(RDP・SSH・データベース等)
- クラウド設定ミス(S3パブリックアクセス等)の検出
- 管理者が把握していないシャドーIT資産の発見
- 発見した資産のリスク評価・優先度付けレポートの提供
想定される対象企業
- 定期的な脆弱性診断は実施しているが、スコープ外の資産が心配な企業
- クラウド環境の拡大・マルチクラウド化に伴い、資産管理が追いついていない企業
- M&A・グループ展開後に、買収先・子会社の外部公開資産を把握できていない企業
- 経産省ASMガイダンスへの対応が必要な企業
- 取引先・委託先からセキュリティ状況の開示を求められている企業
AEVUSへの相談
ASMの導入可否の検討段階から、具体的なツール選定・試行支援・外部公開資産診断まで、段階に応じた支援が可能だ。まず自社の外部公開資産の状況を把握したいという段階での相談も受け付けている。
詳細は外部公開資産診断・ペネトレーションテストサービスのページを参照いただくか、問い合わせフォームから直接相談いただきたい。
まとめ
ASMツールの比較は、機能表よりも「自社の運用に乗るか」で決まる。
- 選定基準は7項目:発見カバレッジ・鮮度・優先度付け・日本語対応・統合・グループ評価・価格モデル
- 専任チームがあるならAPI連携型、兼任体制ならSaaS型か国内マネージド型が現実的
- PoCでは発見数ではなく、既知資産の再現率・検出までの日数・誤検知・チケット連携を測る
- ASMで見つけた高リスク資産には、従来型の脆弱性診断・ペネトレーションテストを組み合わせる
基礎から確認したい場合はASMとは?攻撃面管理の仕組みと脆弱性診断との違い【2026年版】を、診断会社の選び方は下記の関連記事を参照してほしい。